North Korean laptop farms zahlen rund $3M von 70+ US-Firmen ab
US-Behörden klagen 14 Personen an: Laptop-Farmen mit heimischen Geräten sollen Gehälter von über 70 US-Firmen umgeleitet und rund $3 Millionen an Nordkorea transferiert haben.
Das Department of Justice klagt 14 Personen in einem langjährigen Betrugsnetzwerk an, das mit gefälschten Remote-Mitarbeitern über 70 US-Firmen infiltrierte.
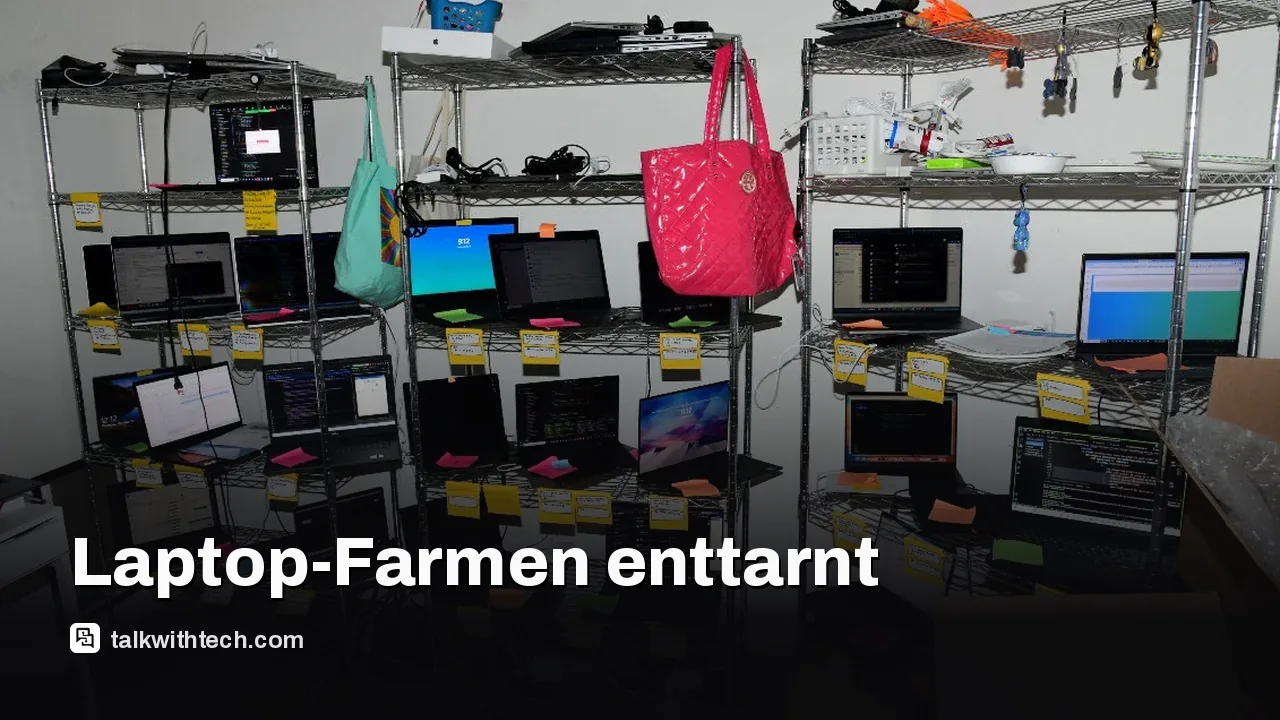
Die Operation nutzte sogenannte „laptop farms“, in denen Arbeitslaptops in privaten Haushalten standen und Zahlungsströme verschleiert wurden.
Texas-Behörden beschlagnahmten bei einer Razzia im September etwa 187 Geräte; zwischen 2019 und Mitte 2025 sollen rund $3 Millionen generiert worden sein.
Sicherheitsexperten sehen eine wachsende Raffinesse: Mittels Vermittlern werden Herkunft der Arbeitskräfte und Geldflüsse kaschiert.
Kurzfassung · 1 min
Das U.S. Justice Department hat 14 Personen in einem nordkoreanischen Betrugsskandal angeklagt, bei dem gefälschte Remote-Mitarbeiter Gehälter von mehr als 70 US-Firmen abzogen. Bei einer Aktion in Texas wurden etwa 187 Geräte sichergestellt. Behörden sagen, das Netzwerk lief von 2019 bis Mitte 2025 und brachte rund $3 Millionen für Nordkorea ein.
Sicherheitsexperten warnen vor zunehmender Raffinesse. Unternehmen sollten das Onboarding für Remote-Mitarbeiter verschärfen, Identitäten prüfen und Gehaltsmuster überwachen, um Unregelmäßigkeiten früh zu erkennen.
Wie geht es weiter? Rechtliche Schritte werden weitergeführt, während Staatsanwälte zusätzliche Verdächtige verfolgen und mehr Details über das Netzwerk bekannt werden könnten.
Das U.S. Department of Justice hat 14 Personen in einem nordkoreanischen Betrugsnetzwerk angeklagt, das gefälschte Remote-Mitarbeiter rekrutierte, um Gehälter von mehr als 70 amerikanischen Unternehmen abzuzweigen. Staatsanwälte beschreiben eine langjährige Operation, bei der gestohlene oder gefälschte Identitäten genutzt wurden, um Remote-Stellen in Bereichen wie Gesundheit, Telekom, Cyber-Support, Einzelhandel und Fertigung zu erhalten. Inländische Vermittler sollen die Arbeitslaptops zu Hause gehostet, Bankkonten eröffnet und Zahlungen nach Nordkorea weitergeleitet haben, so die Ermittler.
Experten sagen, das Schema lief von 2019 bis etwa Juli 2025 und erwirtschaftete für nordkoreanische Gruppen rund $3 Millionen. Eine Razzia in Texas im September führte zur Beschlagnahme von etwa 187 Geräten und weiterer Ausrüstung und macht deutlich, wie die Operation Remote-Arbeit mit illegalen Finanzflüssen verknüpfte.
Behörden betonen, dass das Risiko nicht nur finanzieller Natur ist. Wenn ein Unternehmen dazu gebracht werden kann, scheinbar legitime US-Auftragnehmer zu bezahlen, eröffnet das Angriffsflächen für weiterreichende Cybereinbrüche oder Datenlecks. Sicherheitsexperten beobachten, dass das Netzwerk sich weiterentwickelt hat und Vermittler einsetzt, die den tatsächlichen Standort der Arbeitskräfte und den Geldfluss verschleiern.
Für den Alltag der Leser ist die Botschaft klar: Wenn dein Arbeitgeber Remote-Mitarbeiter oder Auftragnehmer einstellt, sorge für strengere Onboarding-Prozesse, verifiziere Identitäten und überwache ungewöhnliche Gehaltsbewegungen. Netzsegmentierung und strenge Kontrollen für von außen eingebrachte Geräte sind zentrale Abwehrmaßnahmen.
01
Was genau ist eine laptop farm?
In diesem Kontext bezeichnet eine laptop farm eine Ansammlung von Arbeitslaptops, die in privaten Haushalten aufbewahrt werden und den Anschein legitimer, in den USA ansässiger Mitarbeiter erwecken. Angreifer nutzen diese Geräte, um auf Netzwerke zuzugreifen oder Gehaltszahlungen so zu verarbeiten, dass die eigentliche Herkunft der Gelder verschleiert und nach Nordkorea geleitet wird.
02
Wer war betroffen und wie groß ist das Ausmaß?
Staatsanwälte geben an, dass mehr als 70 US-Unternehmen aus mehreren Branchen betroffen waren; Opfer befinden sich in Staaten wie Ohio, Massachusetts, California, New York und Texas. Der Fall zeigt, wie sich Betrug im Zuge von Remote-Arbeit über große Teile der Wirtschaft ausbreiten kann.
03
Was können Leser tun, um sich zu schützen?
Privatpersonen sollten starke, einzigartige Passwörter verwenden und Zwei-Faktor-Authentifizierung sowohl für Arbeits- als auch für persönliche Konten aktivieren. Unternehmen sollten das Onboarding von Dienstleistern verschärfen, Identitäten verifizieren und Gehalts- sowie Zugriffsaktivitäten auf Anomalien überwachen. IT-Teams sollten Netzwerke segmentieren und auf externe Verbindungen von Remote-Geräten achten.
04
Wie geht es weiter
Das Justice Department und das FBI kündigen an, die Ermittlungen fortzusetzen; möglicherweise werden weitere Details bekannt, während Staatsanwälte zusätzliche Verdächtige verfolgen. Unternehmen und Beschäftigte sollten mit weiteren Aktualisierungen rechnen, sobald mehr Beweise ans Licht kommen.
Eine Sammlung von Arbeitslaptops in privaten Haushalten, die legitime Mitarbeiter simuliert und zugleich illegale Zahlungen nach Nordkorea ermöglicht.
Wer ist angeklagt?
Vierzehn Personen werden unter anderem wegen Drahtbetrugs, Geldwäsche und Identitätsdiebstahls angeklagt; einige Beschuldigte sind namentlich nicht genannt oder noch auf der Flucht.
Was sollte ich jetzt tun?
Für Arbeitgeber: Onboarding stärken und auf Gehaltsunregelmäßigkeiten achten. Für Beschäftigte: Zwei-Faktor-Authentifizierung aktivieren und bei ungewöhnlichen Zahlungsmodalitäten vorsichtig sein.
Hirudo tauscht legitime Bank‑Apps gegen gepatchte Kopien, die In‑App‑Sicherheitschecks umgehen und Zugangsdaten sowie Geräte fernkontrollierbar machen.
US-Kongressbericht findet, dass Romance-Scams jährlich mindestens $1.3 Milliarden kosten und fordert schnellere Abwehrmaßnahmen plus ein zentrales Meldesystem.