North Korean laptop farms siphonnent 3 M$ à 70+ entreprises américaines
Des opérateurs nord-coréens auraient loué des ordinateurs portables domestiques à de faux télétravailleurs chez 70+ entreprises US ; des centaines d’appareils ont été saisis au Texas.
Le Department of Justice a inculpé 14 personnes dans une fraude de longue durée qui employait de faux télétravailleurs pour cibler plus de 70 entreprises américaines.
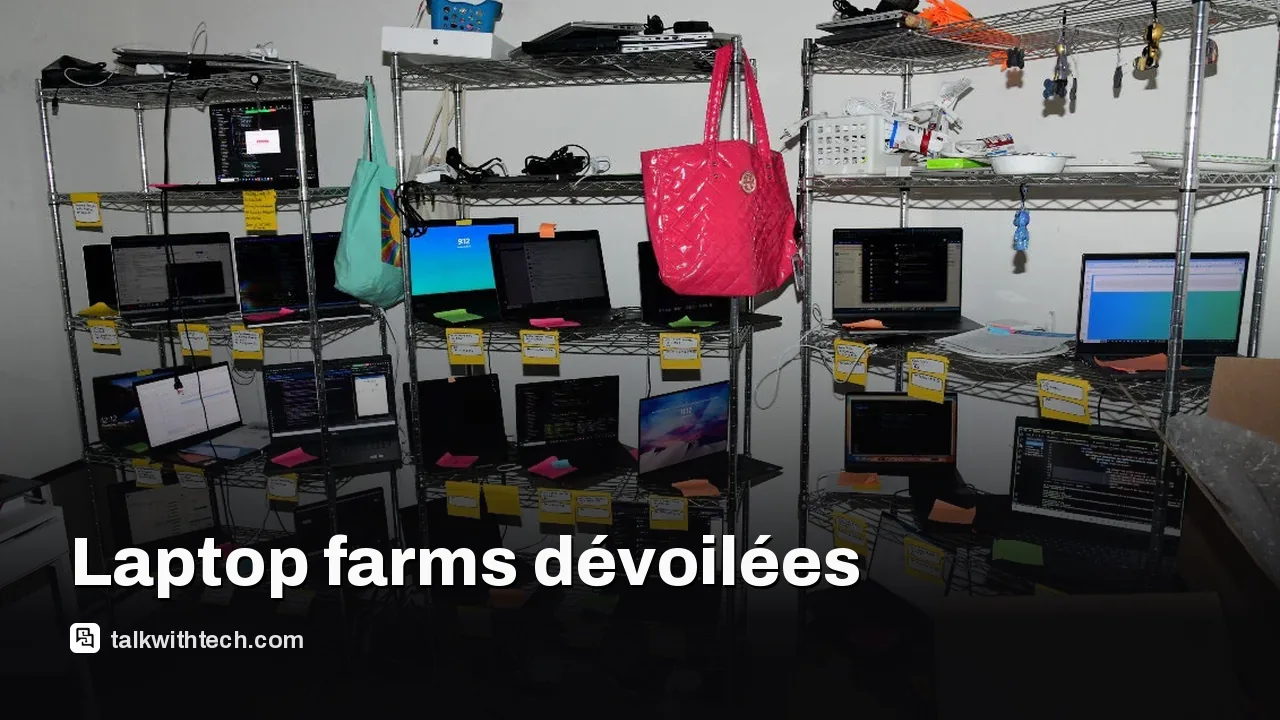
L’opération s’appuyait sur des « laptop farms », où des ordinateurs de travail restaient dans des domiciles privés et le trafic était routé pour dissimuler l’origine nord-coréenne des fonds.
Les autorités texanes ont saisi environ 187 appareils lors d’un raid en septembre ; la fraude aurait rapporté environ 3 000 000$ entre 2019 et mi-2025.
Les chercheurs en sécurité avertissent que la menace s’affine, les attaquants utilisant des intermédiaires pour masquer la localisation réelle des travailleurs.
Lecture rapide · 2 min
Le Department of Justice a inculpé 14 personnes dans un réseau de fraude nord‑coréen qui utilisait de faux télétravailleurs pour détourner des salaires de plus de 70 entreprises américaines. L’opération a aussi impliqué le démantèlement de laptop farms au Texas et la saisie d’environ 187 appareils. Les autorités indiquent que le stratagème a opéré de 2019 à mi‑2025 et aurait rapporté environ 3 000 000$ à la Corée du Nord.
Les chercheurs en sécurité préviennent que la menace se sophisticationne. Les entreprises doivent durcir l’intégration des télétravailleurs, vérifier les identités et surveiller les schémas de paie pour détecter tôt les activités irrégulières.
Et ensuite ? Des actions en justice se dérouleront tandis que les procureurs poursuivent d’autres suspects et que de nouveaux éléments sur le réseau sont révélés.
Le Department of Justice a inculpé 14 personnes dans un réseau de fraude lié à la Corée du Nord qui recrutait de faux télétravailleurs afin de détourner des salaires de plus de 70 entreprises américaines. Les procureurs décrivent une opération de longue durée qui utilisait des identités volées ou contrefaites pour obtenir des postes à distance dans les secteurs de la santé, des télécoms, du support cyber, du commerce de détail et de la fabrication. Des facilitateurs locaux hébergeaient les ordinateurs de travail à domicile, ouvraient des comptes bancaires et faisaient transiter les paiements vers la Corée du Nord, selon les enquêteurs.
Les experts indiquent que le stratagème a opéré de 2019 jusqu’à environ juillet 2025 et aurait généré près de 3 000 000$ de revenus pour des groupes nord-coréens. Un raid au Texas en septembre a entraîné la saisie d’environ 187 appareils et d’autres équipements, soulignant comment l’opération combinait travail à distance et mouvements financiers illicites.
Les autorités insistent sur le fait que le risque n’est pas uniquement financier. Si une entreprise peut être trompée et payer quelqu’un qui paraît être un sous-traitant légitime aux États-Unis, cela ouvre la porte à des intrusions cyber plus larges ou à des fuites de données. Les chercheurs en sécurité notent que le réseau a évolué pour recruter des intermédiaires aidant à dissimuler la localisation réelle des travailleurs et le flux des fonds.
Pour le grand public, le message est clair : si votre employeur embauche des télétravailleurs ou des contractuels, renforcez l’intégration, vérifiez les identités et surveillez les activités de paie inhabituelles. La segmentation des réseaux et des contrôles stricts pour les appareils apportés de l’extérieur sont des défenses clés.
01
Qu’est‑ce qu’une laptop farm exactement ?
Dans ce contexte, une laptop farm est un ensemble d’ordinateurs portables de travail conservés dans des domiciles privés et qui semblent appartenir à des employés basés aux États‑Unis. Les attaquants utilisent ces appareils pour accéder à des réseaux ou traiter des paies de façon à dissimuler la véritable origine des paiements, en routant l’argent vers la Corée du Nord.
02
Qui a été touché et quelle est l’ampleur du phénomène ?
Les procureurs affirment que plus de 70 entreprises américaines, dans plusieurs secteurs, ont été affectées, avec des victimes dans des États comme Ohio, Massachusetts, California, New York et Texas. L’affaire illustre comment la fraude liée au télétravail peut se propager à une large part de l’économie.
03
Que peuvent faire les lecteurs pour se protéger ?
Les particuliers doivent utiliser des mots de passe forts et uniques et activer l’authentification à deux facteurs sur leurs comptes personnels et professionnels. Les entreprises doivent renforcer l’intégration des prestataires, vérifier les identités et surveiller la paie et les accès pour déceler des anomalies. Les équipes IT devraient aussi segmenter les réseaux et surveiller la connexion de dispositifs distants hors des environnements corporatifs habituels.
04
Et ensuite ?
Le Department of Justice et le FBI indiquent que les enquêtes se poursuivront et que d’autres détails pourraient émerger à mesure que les procureurs recherchent des suspects supplémentaires. Les entreprises et les employés doivent s’attendre à de nouvelles mises à jour au fur et à mesure que l’affaire avance et que d’autres preuves sont révélées.
Un ensemble d’ordinateurs portables de travail conservés dans des domiciles privés, utilisés pour simuler des employés légitimes tout en permettant que des paiements illicites transitent vers la Corée du Nord.
Qui est inculpé ?
Quatorze personnes font face à des chefs d’accusation incluant fraude au fil, blanchiment d’argent et vol d’identité ; certains prévenus ne sont pas nommés ou sont en fuite.
Que faire maintenant ?
Pour les employeurs : renforcer l’intégration des prestataires et surveiller les irrégularités de paie. Pour les travailleurs : activer l’authentification à deux facteurs et se méfier des offres d’emploi avec des structures de paiement inhabituelles.
Le cheval de Troie Hirudo installe des copies « patchées » d’applis bancaires qui contournent leurs contrôles internes pour dérober identifiants et prendre le contrôle du téléphone.
Une enquête du Congrès américain montre que les escrocs prospèrent sur Tinder, Hinge et compagnies; les députés exigent des défenses plus rapides et un portail centralisé.
Le DOJ affirme que des opérateurs nord-coréens ont embauché des Américains comme travailleurs IT à distance ; plus de 180 ordinateurs ont été saisis au Texas.
5 min de lecture
We use cookies to understand how readers use Talk With Tech, so we can make it better. Is that OK? Confidentialité
The Daily Brief
Today's biggest tech stories, in 5 minutes
Every morning, the news that matters from AI, phones, apps and the people shaping tech. Explained in plain English. Free.
One email a day. No spam, unsubscribe anytime. Confidentialité