El Departamento de Justicia imputó a 14 personas en una trama que usó trabajadores remotos falsos para conectar con más de 70 empresas de EE. UU.
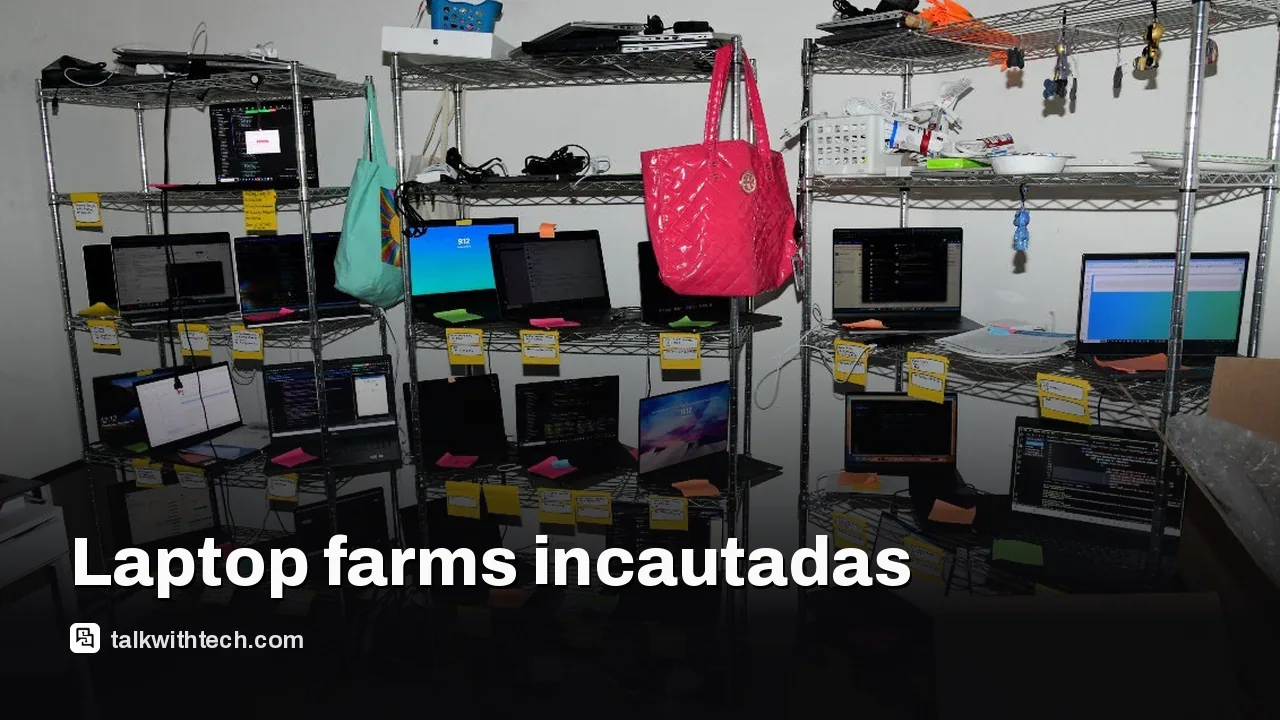
La operación se basó en “laptop farms”, donde las laptops de trabajo estaban en domicilios particulares y el tráfico se enrutaba para ocultar la titularidad y el origen de los fondos.
Autoridades de Texas incautaron alrededor de 187 dispositivos en una redada en septiembre; el esquema habría generado cerca de $3 million entre 2019 y mediados de 2025.
Investigadores de seguridad alertan que la amenaza se vuelve más sofisticada, con intermediarios que ayudan a ocultar la verdadera procedencia de los trabajadores.
Lectura rápida · 2 min
El Department of Justice imputó a 14 personas en una trama norcoreana que usó trabajadores remotos falsos para apropiarse de salarios de más de 70 empresas de EE. UU. La operación también implicó desmantelar laptop farms en Texas y la incautación de cerca de 187 dispositivos. Las autoridades dicen que el esquema operó de 2019 a mediados de 2025 y generó alrededor de $3 million para North Korea.
Investigadores de seguridad advierten que la amenaza se está sofisticando. Las empresas deben endurecer la incorporación de trabajadores remotos, verificar identidades y monitorear patrones de nómina para detectar actividad irregular temprano.
¿Qué sigue? Se desarrollarán acciones legales mientras los fiscales persiguen a sospechosos adicionales y emergen más detalles sobre la red.
El Departamento de Justicia de EE. UU. imputó a 14 personas por su presunta participación en una red norcoreana que reclutaba trabajadores remotos falsos para desviar salarios de más de 70 empresas estadounidenses. Los fiscales describen una operación prolongada que utilizó identidades robadas o falsificadas para obtener puestos remotos en sectores como salud, telecomunicaciones, soporte cibernético, retail y manufactura. Facilitadores nacionales ayudaban a alojar las laptops de trabajo en domicilios particulares, abrir cuentas bancarias y enrutar los pagos de vuelta a North Korea, según los investigadores.
Expertos afirman que el esquema operó desde 2019 hasta aproximadamente julio de 2025 y generó alrededor de $3 million en ingresos para grupos norcoreanos. Una redada en Texas en septiembre condujo a la incautación de cerca de 187 dispositivos y otro equipo, lo que subraya cómo la operación combinaba trabajo remoto con movimientos financieros ilícitos.
Las autoridades enfatizan que el riesgo no es solo monetario. Si una empresa puede ser engañada para pagar a alguien que parece un contratista legítimo en EE. UU., se abre la puerta a intrusiones cibernéticas más amplias o a exposiciones de datos. Investigadores de seguridad señalan que la red ha evolucionado para contratar intermediarios que ayudan a ocultar la verdadera ubicación de los trabajadores y el flujo de fondos.
Para el lector común, el mensaje es claro: si tu empleador contrata trabajadores remotos o contratistas, refuerza la incorporación, verifica identidades y monitorea actividad salarial inusual. La segmentación de redes y controles estrictos para dispositivos traídos desde fuera son defensas clave.
01
¿Qué es exactamente una laptop farm?
En este contexto, una laptop farm es un conjunto de laptops de trabajo mantenidas en domicilios particulares que aparentan ser empleados legítimos con base en EE. UU. Los atacantes usan esos dispositivos para acceder a redes o gestionar la nómina de forma que se oculte el verdadero origen de los pagos, que se enrutan a North Korea.
02
¿A quién afectó y cuán amplio es el impacto?
Los fiscales indican que más de 70 empresas estadounidenses de varios sectores resultaron afectadas, con víctimas en estados como Ohio, Massachusetts, California, New York y Texas. El caso ilustra cómo el fraude en el trabajo remoto puede propagarse a gran parte de la economía.
03
¿Qué pueden hacer los lectores para protegerse?
Las personas deben usar contraseñas fuertes y únicas y activar la autenticación de dos factores en cuentas laborales y personales. Las empresas deben endurecer la incorporación de proveedores, verificar identidades y vigilar la nómina y los accesos ante anomalías. Los equipos de TI también deben segmentar redes y vigilar dispositivos remotos que se conecten desde entornos no habituales.
04
¿Qué sucederá ahora?
El Department of Justice y el FBI indican que las investigaciones continuarán y que pueden surgir más detalles a medida que los fiscales persigan a sospechosos adicionales. Empresas y trabajadores deben esperar actualizaciones conforme el caso avance y se presenten más pruebas.
Una colección de laptops de trabajo guardadas en domicilios particulares usadas para simular empleados legítimos mientras se facilitan pagos ilícitos a North Korea.
¿Quiénes están acusados?
Quatorce personas enfrentan cargos que incluyen wire fraud, money laundering e identity theft; algunos acusados no han sido identificados o están prófugos.
¿Qué debo hacer ahora?
Para empleadores, fortalecer la incorporación y vigilar irregularidades en la nómina. Para empleados, activar autenticación de dos factores y desconfiar de ofertas de trabajo con estructuras de pago inusuales.
Un informe del Congreso sitúa pérdidas por estafas románticas en al menos $1.3 billion al año y pide defensas más rápidas y un portal único para denuncias.
El Departamento de Justicia dice que operativos norcoreanos reclutaron a estadounidenses para acceder a redes empresariales; en Texas se incautaron cientos de portátiles.
4 min de lectura
We use cookies to understand how readers use Talk With Tech, so we can make it better. Is that OK? Privacidad
The Daily Brief
Today's biggest tech stories, in 5 minutes
Every morning, the news that matters from AI, phones, apps and the people shaping tech. Explained in plain English. Free.
One email a day. No spam, unsubscribe anytime. Privacidad